Mateju Lahovniku vdrli v račun na omrežju X: Spremenili so mi geslo in mi preprečili dostop

- 14. 9. 2026 ob 12:05
- 1 komentar

Ekonomist dr. Matej Lahovnik je za Domovino potrdil, da mu je neznana oseba v nedeljo zvečer prevzela račun na omrežju X, spremenila geslo in mu onemogočila dostop. Na njegovem preverjenem profilu se je nato pojavila objava o domnevnem bajnem zaslužku s kriptovalutami, s katero so uporabnike usmerjali k drugi osebi. Lahovnik je dogodek prijavil omrežju X in policiji, po njegovih informacijah pa ta konec tedna ni bil edina tarča.
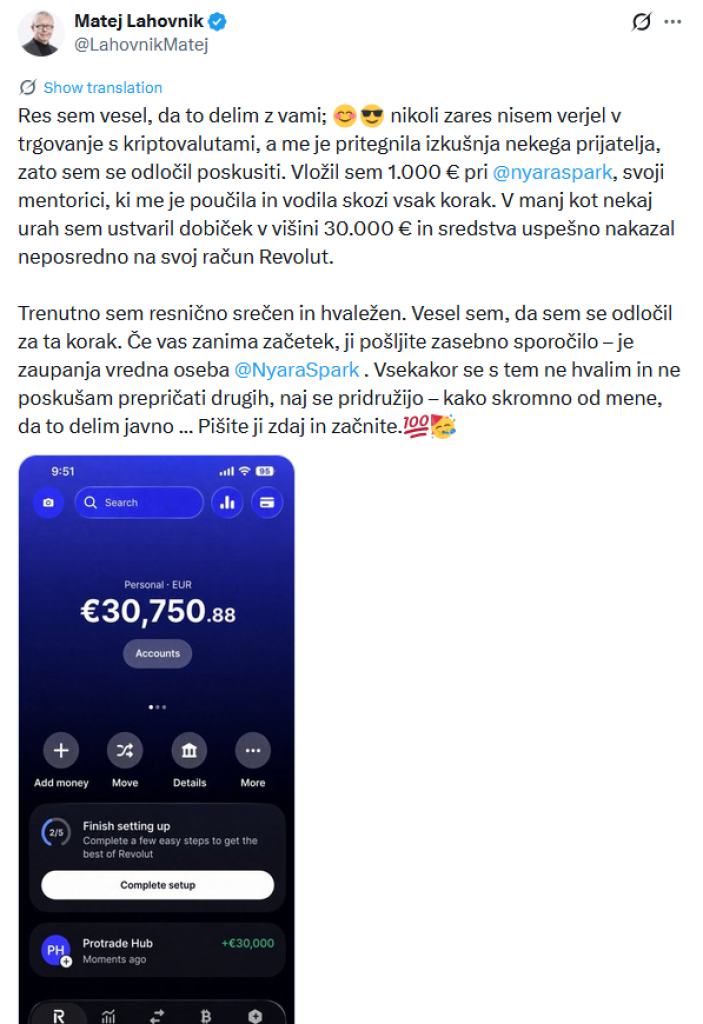
Če je bila objava na profilu ekonomista Mateja Lahovnika na prvi pogled nenavadna, je bila njena vsebina še bolj sumljiva. V nedeljo zvečer je bilo mogoče na njegovem preverjenem računu na omrežju X prebrati, da naj bi človek, ki je doslej javno nastopal predvsem kot ekonomist in nekdanji minister, nenadoma odkril skoraj čudežno donosnost trgovanja s kriptovalutami.
»Nikoli zares nisem verjel v trgovanje s kriptovalutami, a me je pritegnila izkušnja nekega prijatelja, zato sem se odločil poskusiti,« piše v objavi, ki je bila zapisana, kot da bi jo objavil Lahovnik. Sledila je obljuba, kakršne so značilne za spletne investicijske prevare: domnevnih 1.000 evrov vložka naj bi se v nekaj urah spremenilo v približno 30.000 evrov dobička. Objavi je bil priložen posnetek zaslona aplikacije Revolut z dobroimetjem 30.750,88 evra, uporabnike pa je zapis usmerjal k profilu domnevne 'mentorice' z uporabniškim imenom @NyaraSpark in jih pozival, naj ji pišejo. Objava je bila 13. septembra po podatkih, vidnih na omrežju X, nazadnje urejena ob 23.33 in je do ponedeljkovega jutra zbrala več tisoč ogledov.
Toda Lahovnik z njo ni imel nič. Na zlorabo je v ponedeljek zjutraj opozoril tudi nekdanji minister Žiga Turk. »Dr. Lahovniku so vdrli v račun. Tega ni objavil on,« je zapisal.
Lahovnik za Domovino: Spremenili so mi geslo, dostopa nimam več
Lahovnik je za Domovino pojasnil, da se je napad začel že nekaj ur pred objavo lažnega zapisa. »Včeraj, 13. septembra, okoli 21. ure mi je nekdo vdrl v račun X, spremenil geslo, mi s tem preprečil dostop, zato sploh nimam več dostopa do X,« nam je povedal.
O dogodku je, kot pravi, nemudoma obvestil upravljavca družbenega omrežja. »Takoj sem sporočil na X, ampak očitno niso še nič naredili,« je dejal Lahovnik, ki ob našem pogovoru še vedno ni mogel uporabljati svojega računa. Primer je prijavil tudi policiji, saj dogodka ne razume zgolj kot krajo oziroma prevzem profila, ampak kot zlorabo njegovega imena pri poskusu pridobivanja denarja od drugih. »Prijavil sem tudi policiji, saj gre očitno za zlorabo mojega imena z namenom poskusa finančne prevare,« je povedal za Domovino.
Prav v tem je takšen napad nevarnejši od same izgube računa. Napadalec namreč ne ustvari novega lažnega profila, pri katerem bi lahko uporabnika hitro opozorilo nenavadno uporabniško ime ali majhno število sledilcev, temveč prevzame že uveljavljen račun resnične osebe. V Lahovnikovem primeru celo preverjen profil. Objava je zato uporabniku prikazana skupaj z njegovim imenom, fotografijo in zgodovino računa, s čimer lahko prevara dobi bistveno večjo verodostojnost.

Da gre za že znano metodo zlorabe, je SI-CERT opozarjal že ob preteklih napadih na družbena omrežja. Leta 2020 so bili med odmevnim množičnim napadom na takratni Twitter prevzeti računi številnih svetovno znanih oseb in podjetij, z njih pa so napadalci objavljali lažne ponudbe, povezane z bitcoini. SI-CERT je tedaj izpostavil prav problem večje verodostojnosti prevare, kadar se sporočilo pojavi na preverjenem profilu znane osebe.
Tudi v opozorilih o zlorabah kriptodenarnic slovenski nacionalni odzivni center posebej navaja prevare, pri katerih kriminalci prek zlorabljenih profilov znanih oseb obljubljajo izjemne donose oziroma »podvojitev denarja«. Pri investicijskih prevarah pa za visokimi obljubljenimi donosi pogosto sploh ni dejanske naložbe, temveč zgolj poskus pridobitve denarja žrtve.
Lahovnik: Ta konec tedna naj ne bi bil edini
Primer pa utegne biti zanimiv še iz enega razloga. Lahovnik namreč pravi, da je izvedel za več podobnih vdorov v zelo kratkem obdobju. »Nisem pa edini, ki so mu ta vikend vdrli v X. Pravkar sem dobil informacijo, da naj bi vdrli tudi v račun X novinarke Demokracije Petre Janša in še nekaterih manj znanih uporabnikov na X,« nam je povedal. Informacije, ali so posamezni napadi med seboj povezani in ali gre za širšo kampanjo proti slovenskim uporabnikom omrežja X, za zdaj ni mogoče potrditi.
In sedaj še block od @petra_jansa, ki verjetno nevede širi reklamo za isto spletno prevaro...
— Bond007 (@Bond00775328617) September 14, 2026
Vse bolj se mi dozdeva, da me Matej in Pertra niti nista blokirala sama, ampak spletni kriminalec, ki jima je vdrl v račun in noče, da mu pokvarim posle..
Naj ju nekdo opozori!
🙄 pic.twitter.com/lrt7xylCSZ
Lahovnik tudi sam poudarja, da zaradi izgube dostopa ne vidi, kaj se trenutno dogaja z njegovim računom. »Trenutno nimam dostopa do X, zato sploh ne vem, kaj se dogaja na X in kaj vse bi lahko bilo za kibernetskim napadom,« pravi.
Domovina je zato vprašanja naslovila tudi na Urad Vlade Republike Slovenije za informacijsko varnost. Zanimalo nas je predvsem, ali so pristojni zaznali povečano število prevzemov slovenskih računov na omrežju X, ali bi lahko bili primeri povezani ter ali zaznavajo širšo organizirano kampanjo. Na uradu so nam odgovorili, da so za obravnavo takšnih primerov pristojni na nacionalnem odzivnem centru za kibernetsko varnost SI-CERT.
»Ker se navedeni primeri nanašajo na prevzeme uporabniških računov fizičnih oseb, je za njihovo obravnavo pristojen nacionalni odzivni center za kibernetsko varnost SI-CERT,« so pojasnili in nas napotili neposredno nanje. SI-CERT sicer med incidente, ki jih obravnava, izrecno uvršča tudi krajo gesel oziroma omrežne identitete. Pri takšnih primerih svetuje pri ponovnem prevzemu računa in dodatnih zaščitnih ukrepih ter lahko sodeluje pri ugotavljanju okoliščin zlorabe.
SI-CERT: Širše kampanje za zdaj ne zaznavajo
Na SI-CERT po pregledu prijav za zdaj še ne govorijo o obširnejši kampanji prevzemov računov, potrjujejo pa, da so jim tovrstni primeri dobro znani. Goljufi z zlorabljenimi profili dosežejo njihove sledilce in si tako odpirajo nov kanal za iskanje žrtev investicijskih prevar, najpogosteje pa do računov pridejo s t. i. phishingom. Kot so še pojasnili za Domovino, so lani obravnavali 380 primerov zlorab uporabniških računov, letos pa do 14. septembra že 414, pri čemer statistike ne vodijo ločeno po posameznih družbenih omrežjih.
Izvora napadov pogosto ni mogoče zanesljivo ugotoviti, saj storilci prikrivajo svojo lokacijo in nemalokrat delujejo iz držav, kjer je mednarodno sodelovanje organov pregona šibko ali neobstoječe.
Izbrano za naročnike


Zadnje objave
Policija poroča o lažji poškodbi, otroku pa so morali šivati rano na zatilju
Slovenija kot rastoča skupnost biotehnoloških podjetij
Nataša Pirc Musar je javnosti prikrivala še eno prometno nesrečo
Spremembe narave in skrajni dogodki
Nemški (zahodni) pacient
Kako ljudje delujejo v skupini
Ekskluzivno za naročnike
Spremembe narave in skrajni dogodki
Kako ljudje delujejo v skupini
Kako smo zidali hiše (9/10): Razlika med staroselci in novoselci je očitna
Prihajajoči dogodki
Diskusija Katedrale svobode
Uprizoritev srednjeveškega misterija: Slehernik
Premiera: Kjer je vzklilo znanje (2026)
Pohod za življenje v Ljubljani
Video objave


1 komentar
Andrej Muren
Takega vdora ne izvajajo samozvani hekerji v osebno zabavo. Glede na politično usmerjenost tistih, ki so jim vdrli v račune, je jasno, da gre za organiziran levičarski napad, za katerim stoji slovenska levica.
Komentiraj
Za objavo komentarja se morate prijaviti.